了解 Microsoft 登入網域之間的差異,選擇正確的入口,並降低帳號風險。閱讀完整指南,讓您更聰明地登入並自信管理微軟帳號。
選擇正確的 Microsoft 登入入口其實比想像中複雜。同一個電子郵件地址可能會將您引導至 live.com、microsoftonline.com 或 microsoft.com,而每個網域背後的安全邏輯截然不同。一個小小的失誤,例如在同一個瀏覽器中登入多個帳號,可能迅速導致反覆的驗證請求,甚至意外的帳號限制。對於每天依賴 Microsoft 服務的使用者來說,這些摩擦累積起來會非常令人頭痛。
本文將解釋 Microsoft 這三個登入網域的實際運作方式。您將了解哪個入口是專為個人帳號設計、哪個服務於工作和學校用戶,以及 Microsoft 如何決定您的登入位置。更重要的是,我們將釐清 Microsoft 如何跨網域關聯您的活動,以及如果您管理多個帳號,這為何至關重要。我們的目標是提供實用的清晰度,助您自信登入,減少不必要的安全檢查,並建立一套隨著使用需求增長仍能保持穩定的帳號管理方案。
比較 live.com、microsoftonline.com 和 microsoft.com
如果您經常使用 Microsoft 產品,您可能已經遇過這三個網域。它們看起來很相似,但在 Microsoft 的身分認證系統中扮演著截然不同的角色。
live.com
live.com 源自 Microsoft 舊有的 Windows Live 生態系統。雖然品牌名稱已逐漸淡出,但該網域仍然是個人微軟帳號的主要認證閘道。
適用對象
擁有以 @outlook.com、@hotmail.com、@msn.com 或 @live.com 結尾之電子郵件地址的個人用戶。
常見使用場景
- Outlook 個人電子郵件
- OneDrive 個人版
- Xbox 帳號
- Skype
- Microsoft Rewards(賺取積分是許多用戶的日常任務)
安全機制行為
live.com 非常注重行為訊號,例如登入頻率、裝置環境和使用模式。對於正常的個人使用來說,它運作順暢。但高頻率活動或自動化操作通常會觸發額外的安全檢查。
microsoftonline.com
如果您的瀏覽器重新導向到 microsoftonline.com,代表您正在使用工作或學校帳號。此網域是 Microsoft 企業身分平台的入口,現在稱為 Microsoft Entra ID。
適用對象
Microsoft 365 商務版、企業版或教育版方案的用戶。
常見使用場景
- 企業電子郵件登入
- Azure 入口網站存取
- SharePoint 協作
- Microsoft Teams(商務版)
安全機制行為
這是 Microsoft 最嚴謹的地方。該系統支援 SSO(單一登入)、嚴格的多因素驗證 (MFA) 和組織層級的安全政策。簡而言之,它的首要任務是保護公司數據。
如果您曾好奇「microsoftonline 是什麼」,最簡單的答案是:它是 Microsoft 的企業級身分與存取閘道。
microsoft.com
microsoft.com 是 Microsoft 的全球根網域。它專注於產品存取、文件說明和集中式帳號管理,而非直接的身分驗證。
典型用途
- 瀏覽產品和價格
- 下載 Windows 映像檔
- 閱讀 Microsoft Docs (技術文件)
- 存取 Microsoft 帳號儀表板
登入運作方式
把 microsoft.com 想像成一個交通指揮員。當您點擊「登入」時,Microsoft 會檢查您的電子郵件網域:
- 個人電子郵件?您會被送到 live.com
- 公司或學校電子郵件?您會被重新導向至 microsoftonline.com
這也回答了一個常見問題:microsoftonline 是微軟的嗎? 是的,絕對是。它屬於同一個生態系統,只是專為企業身分管理而設計。
這三個 Microsoft 網站之間的差異
雖然這些網域密切相關,但它們的角色截然不同。
- live.com 處理儲存在消費者資料庫中的個人微軟帳號
- microsoftonline.com 處理儲存在租戶隔離企業資料庫中的組織帳號
- microsoft.com 作為中心入口點和流量路由器,而非身分驗證系統
Cookie 政策和工作階段(Session)處理方式也有所不同。live.com 採用較嚴格的規則,工作階段壽命較短。microsoftonline.com 允許根據組織控制進行可配置的持久工作階段。microsoft.com 則主要儲存偏好設定相關的 Cookie。
|
比較維度 |
live.com |
microsoftonline.com |
microsoft.com |
|
帳號類型 |
個人 (MSA) |
工作/學校 (Entra ID) |
混合入口點 |
|
常見 Email |
@outlook, @hotmail, @msn |
@company.com, @onmicrosoft.com |
任何 |
|
主要場景 |
Email, Xbox, Rewards |
Teams, Azure, 企業工具 |
產品, 文件, 帳號總覽 |
|
認證資料庫 |
消費者帳號資料庫 |
租戶隔離企業資料庫 |
無獨立認證資料庫 |
|
帳號風險 |
多帳號操作風險極高 |
高(受組織政策影響) |
低 |
|
Cookie 政策 |
嚴格,時效短 |
可配置,持久 |
較寬鬆 |
為什麼微軟帳號會跨網域被關聯?
許多用戶以為切換網域就能減少被偵測的風險。但實際上,Microsoft 會在 live.com、microsoftonline.com 和 microsoft.com 之間共享安全訊號。
Microsoft 會分析瀏覽器指紋、裝置屬性、IP 信譽和登入行為。當多個帳號從相同的瀏覽器環境存取時,關聯模式很快就會顯現。
這通常會導致以下問題:
- 在 live.com 上的大量多帳號活動觸發「機器人行為」標記
- 從同一瀏覽器指紋登入的其他帳號(即使是在 microsoftonline.com 上)也會慘遭波及
- 在網域和帳號之間頻繁切換會增加 CAPTCHA 驗證碼的出現頻率
- 用戶最終陷入無限的手機驗證輪迴或直接被封鎖
到了這個地步,清除 Cookie 或使用無痕模式(Incognito mode)已經不再有效了,那是舊時代的做法。
如何避免微軟帳號關聯
對於管理數十個帳號的專業人士來說——無論是為了 Microsoft Rewards 自動化還是多個 Azure 客戶——真正的敵人不是網域切換,而是瀏覽器指紋關聯。
如果您在同一個瀏覽器環境中操作所有帳號,Microsoft 的系統很快就能識破這種模式,風控機制隨即強力介入。
這就是為什麼經驗豐富的用戶都有一個共識:實體環境隔離是絕對必要的。
AdsPower 如何協助防止帳號關聯
AdsPower 指紋瀏覽器為每個微軟帳號建立一個完全隔離的「數位沙盒」,在符合 Microsoft 安全預期的同時,將跨帳號風險降至最低。
全方位指紋偽裝
Chrome 的無痕模式只能清除 Cookie,無法改變您的裝置身分。AdsPower 允許您自定義超過 20 種指紋參數,包括 Canvas、WebGL、AudioContext 和硬體並發數。即使是進階的 JavaScript 偵測,也會將每個設定檔視為完全不同的裝置。
獨立的 Cookie 和本地儲存
在標準瀏覽器中,Cookie 經常會在 Microsoft 的子網域之間洩漏。AdsPower 為每個設定檔分配完全獨立的儲存路徑。您的 live.com 登入資訊絕對不會滲漏到 microsoftonline.com 的工作階段中。這種連結被徹底切斷。
對於重度依賴 live.com 的用戶,特別是 Rewards 玩家,同步器功能讓您可以同步操作數十個視窗。內建的 RPA 流程可以處理重複性任務,如登入、簽到和檢查收件匣。這接近「設定後不理(set and forget)」,大幅減少人為錯誤。
原生核心版本一致性更新
Microsoft 會檢查您的瀏覽器核心是否與宣告的 User-Agent 相符。AdsPower 保持高頻率的核心更新,以符合 Microsoft 最新的安全標準,降低版本不匹配的風險。在 2025 年,AdsPower 更新了包括 Chrome 和 Firefox 在內的 14 個核心版本,速度快於其他相關瀏覽器。
如何在 AdsPower 上設定微軟帳號
AdsPower 透過建立獨立的瀏覽器設定檔來幫助減少帳號關聯。每個設定檔就像一台不同的實體裝置,擁有自己的指紋、Cookie 和本地儲存空間。
步驟 1:建立新的瀏覽器設定檔
- 打開 AdsPower 並前往「設定檔管理」部分。
- 點擊 新建瀏覽器。
- 選擇瀏覽器核心(如 SunBrowser 或 FlowerBrowser)以及作業系統。
- 綁定獨立的代理 IP 地址。
- 在平台欄位中輸入網站連結(outlook.com / microsoft.com / microsoftonline.com)。然後輸入使用者名稱和密碼。
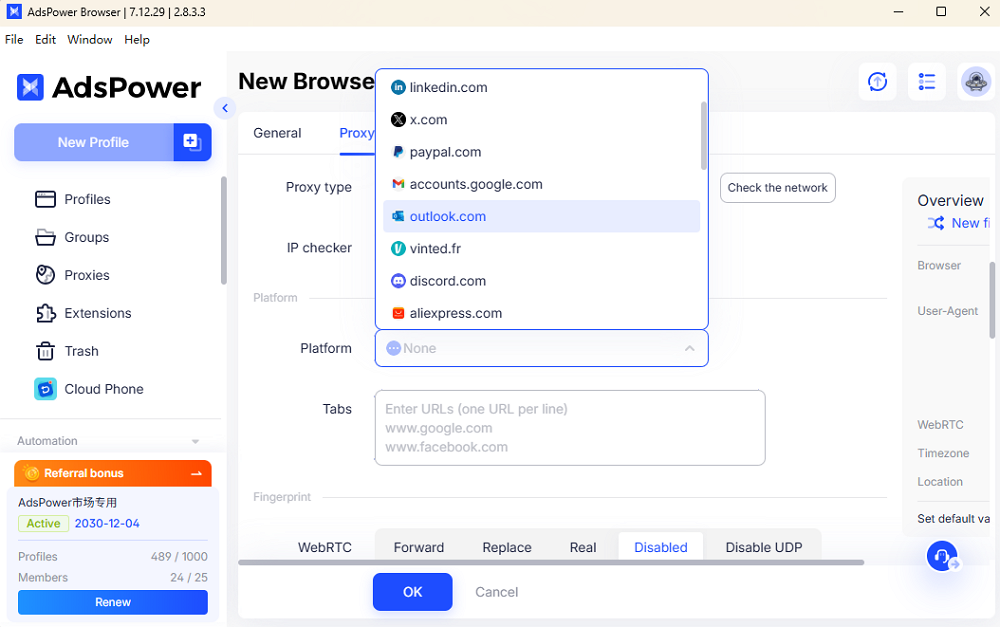
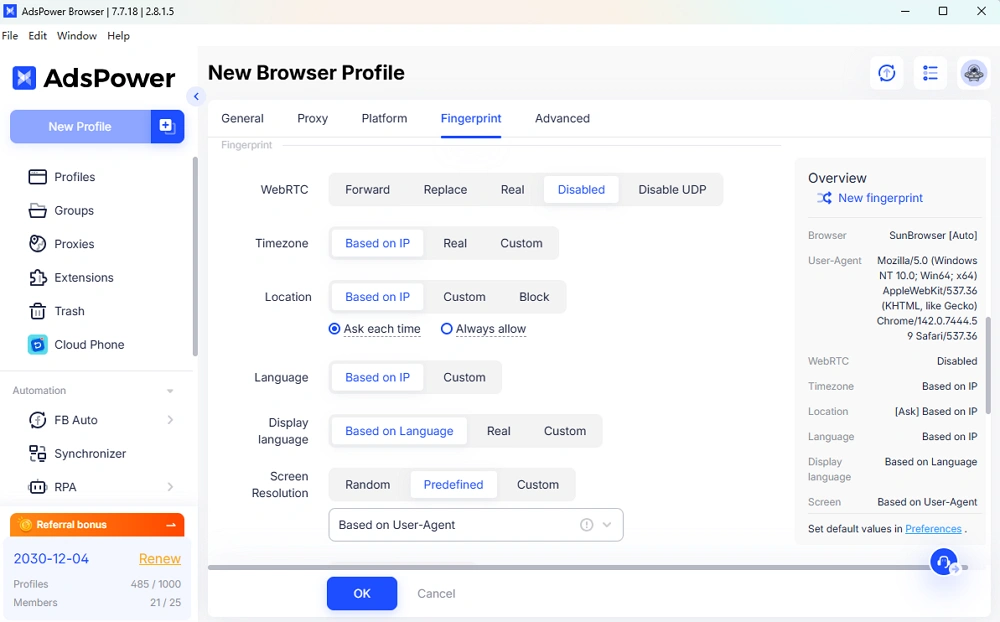
- 設定指紋參數,包括語言、解析度和時區等。
- 儲存設定檔。
- 現在,每個設定檔在 Microsoft 眼中都代表一台獨立的裝置。
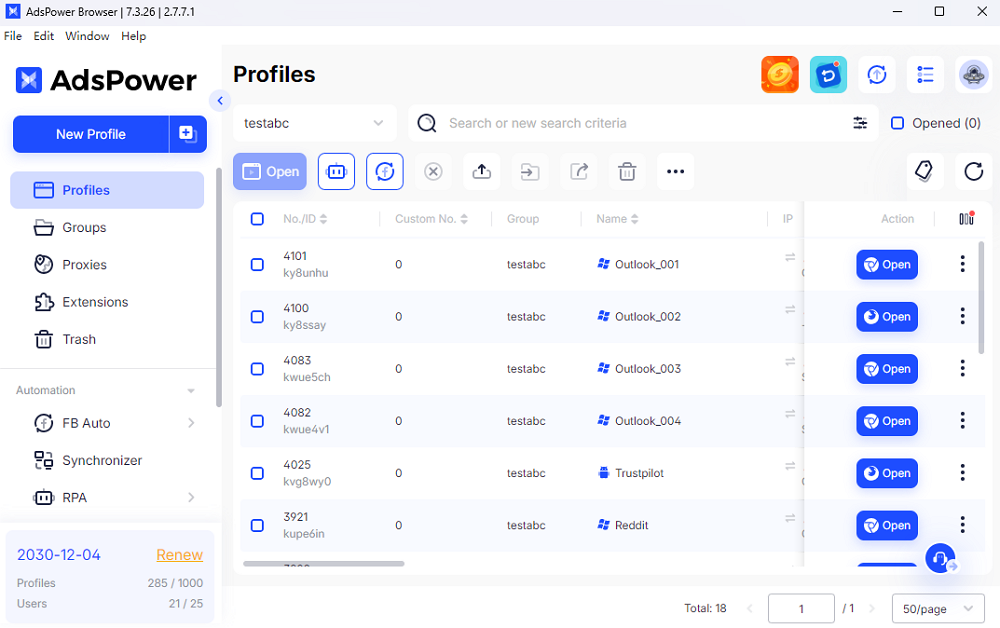
步驟 2:登入微軟帳號
啟動新的設定檔,並根據帳號類型訪問正確的登入入口。
- 個人帳號請使用 live.com。
- 工作或學校帳號請使用 microsoftonline.com。
完成登入並通過任何必要的驗證步驟(如果提示,請使用 Microsoft Authenticator)。工作階段數據將隔離在此設定檔內。
(可選)步驟 3:重新命名並整理設定檔
使用清晰的識別名稱重新命名每個設定檔,例如電子郵件地址、帳號類型或使用目的。或者,如果需要,按專案或客戶將設定檔分組。
這種結構可以減少錯誤,讓長期帳號管理變得更輕鬆。
進階技巧:批次建立微軟帳號設定檔
對於需要管理大量微軟帳號的用戶,AdsPower 支援一鍵批次建立。
- 前往「批次建立」,並輸入平台連結。
- 上傳包含所需欄位(如代理、系統類型和帳號標籤)的試算表。(請下載範本以在填寫相關資訊前進行檢查。)
- 套用一致的指紋規則或受控隨機化。
- 一次操作即可生成所有設定檔。
提示:重複性任務的可選自動化
AdsPower 還提供工作流程自動化,簡化您處理多項任務的方式。
- 多視窗同步器允許將一個動作鏡像複製到多個設定檔中。
- 內建 RPA 工具可以自動執行登入、頁面訪問、點擊和例行檢查等操作。
- 使用 AdsPower Local API 建立您自己的專案,以進行大規模數據管理,特別適合數據分析公司和養號操作。
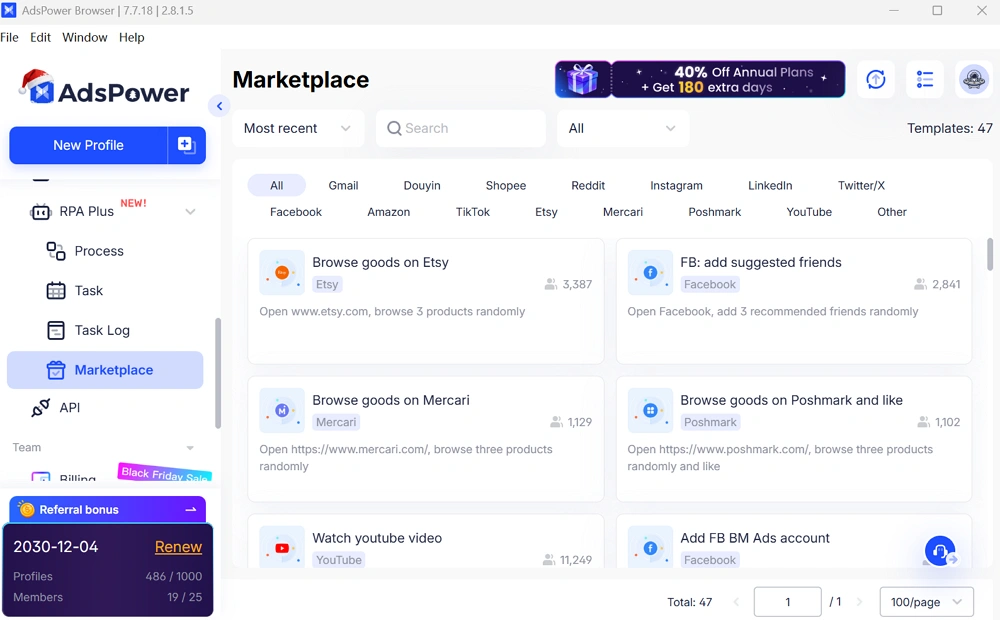
對於處理 Rewards 活動或大量帳號群組的用戶來說,這能保持操作順暢並減少人為錯誤。當規模擴大時,這絕對是省時利器。
常見問答 (FAQs)
為什麼 Outlook 會將我重新導向到 login.live.com?
Outlook.com 是服務入口點,而 live.com 是個人微軟帳號的統一認證閘道。無論存取哪種服務,所有個人帳號登入都會在 live.com 上完成。
microsoftonline 是免費的嗎?
microsoftonline.com 不是單獨的付費服務。能否存取取決於您組織的 Microsoft 365 或 Azure 授權。個人微軟帳號不使用 microsoftonline.com,而是透過 live.com 免費使用。
live.com 和 microsoftonline.com 帳號可以互通使用嗎?
不行。live.com 用於個人微軟帳號,microsoftonline.com 用於公司或學校發行的組織帳號。即使電子郵件地址看起來很相似,Microsoft 也會將它們視為儲存在不同系統中的獨立身分。
為什麼我的微軟帳號一直要求手機驗證或被封鎖?
Microsoft 在登入期間會收集瀏覽器指紋數據、IP 資訊和裝置訊號。在同一個瀏覽器中頻繁切換帳號或使用品質低劣的代理 IP,通常會觸發異常行為偵測。隔離每個帳號環境可顯著降低此風險。
login.microsoftonline.com 安全嗎?
login.microsoftonline.com 是 Microsoft 的官方企業登入網域。請務必核對網址列中的網域拼寫。對於管理高價值 Azure 或商業資產的用戶,使用隔離的瀏覽器環境也能降低因假連結導致工作階段被竊取的風險。